Quốc Hội bàn luật dữ liệu và danh tính số: tin nhắn lừa đảo có bớt đi không?
Sáng 4/11, Quốc Hội bàn hai dự thảo về dữ liệu và danh tính điện tử, chạm thẳng tới điện thoại và giấy tờ của mỗi người.
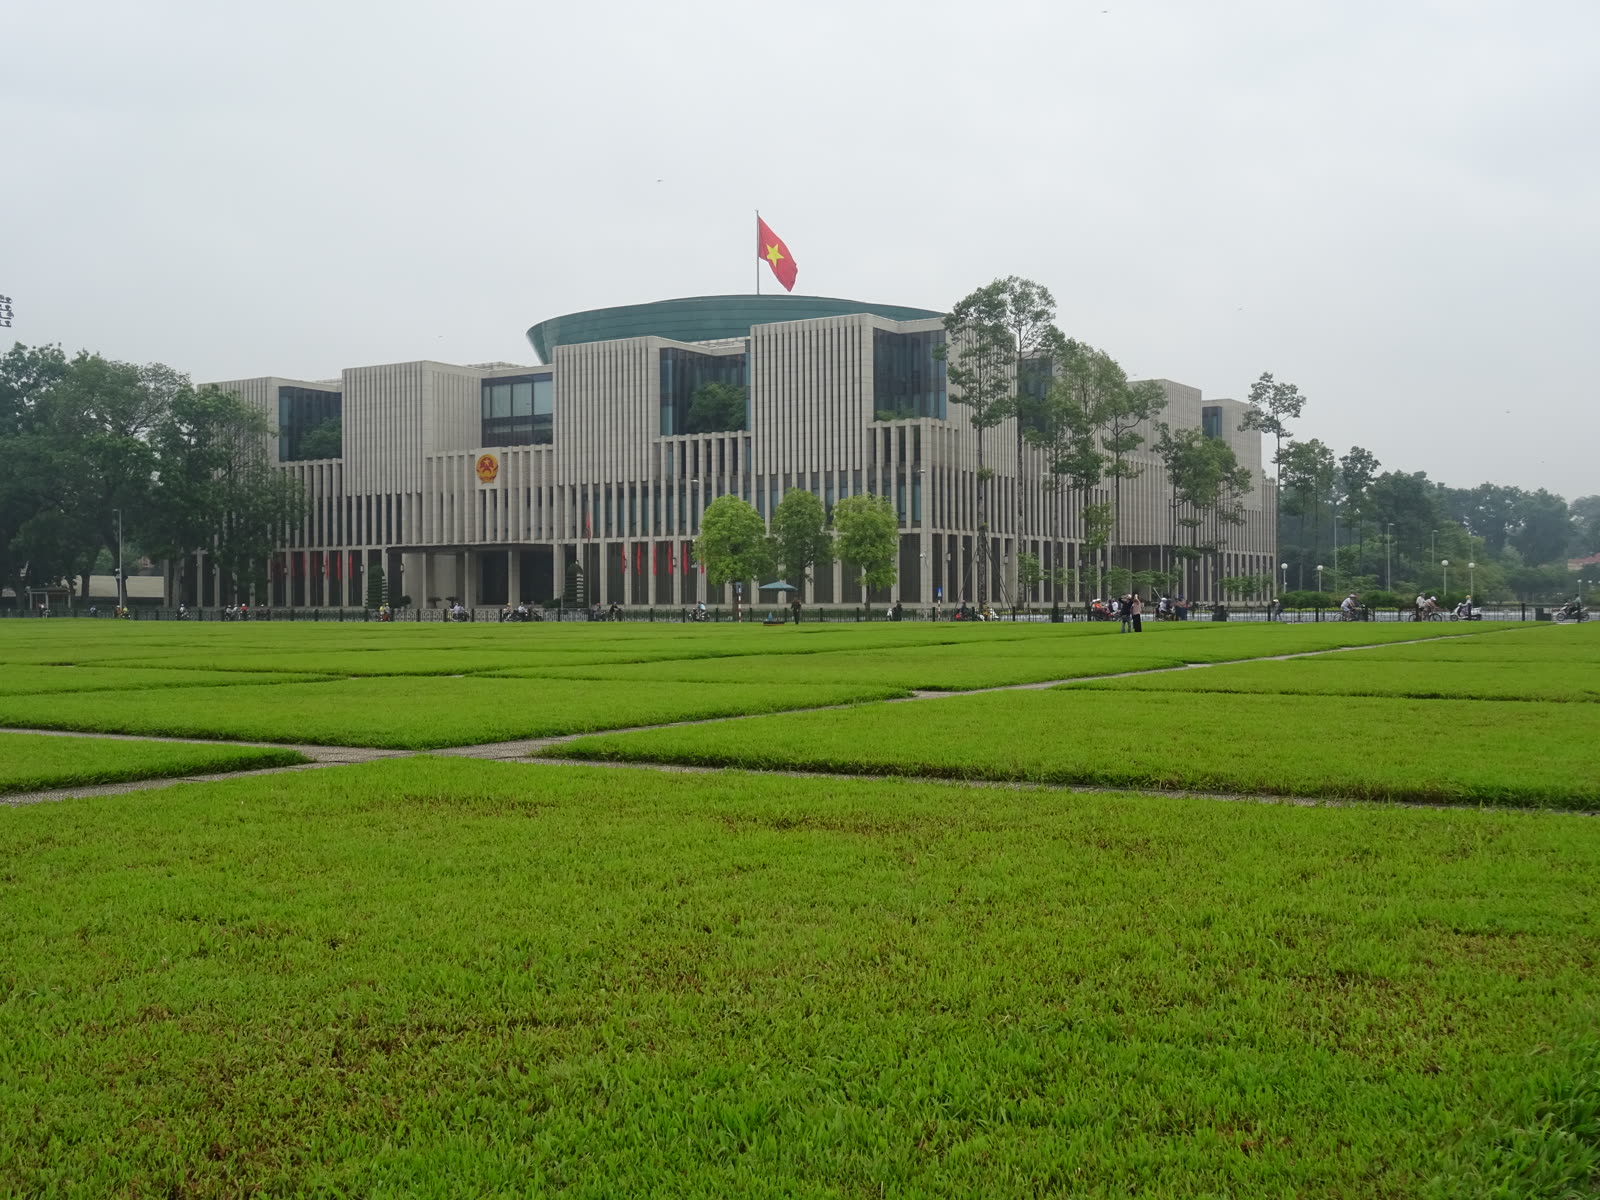
Có người dân nhận cú điện thoại mà đầu dây bên kia đọc vanh vách họ tên, số căn cước, rồi giả giọng người thân hỏi tiền. Đó là lý do phiên thảo luận sáng 4/11 đáng nghe: Quốc Hội bàn hai dự thảo về dữ liệu và danh tính điện tử.
Buổi sáng, Quốc Hội thảo luận về hai Luật An ninh dữ liệu và Định danh và xác thực điện tử, dưới sự chủ trì của Chủ tịch Quốc Hội Trần Thanh Mẫn. Buổi chiều, Quốc Hội bàn dự án Luật Xử lý vi phạm hành chánh (sửa đổi).
Năm cấp độ rủi ro, chỗ nào còn mờ
Dự thảo Luật An ninh dữ liệu chia dữ liệu thành năm cấp độ, căn cứ vào hậu quả khi dữ liệu bị xâm phạm. Cách chia ấy được khen là đúng hướng. Nhưng đại biểu Nguyễn Thị Việt Nga (Đoàn Hải Phòng) nhắc điểm khó nhứt: một hệ thống có thể chứa cả dữ liệu công khai lẫn nhạy cảm, nên phải tách rủi ro dữ liệu khỏi yêu cầu bảo vệ hệ thống.
Chỗ gai góc nhứt là dữ liệu cấp độ 5. Dự thảo viết “một số dữ liệu thuộc cấp độ 5” không được chuyển xuyên biên giới, trừ trường hợp đặc biệt do Thủ Tướng quyết định, nhưng không nói rõ dữ liệu nào bị cấm. Đại biểu Việt Nga đề nghị quyết rõ ngay: cấm toàn bộ cấp độ 5 trừ trường hợp đặc biệt, hoặc ghi tiêu chí nhận diện nhóm cấm.
Đại biểu Ngô Sĩ Cường (Đoàn Vĩnh Long) nhắc tới yếu tố con người: sai sót phân quyền hay một cá nhân có quyền đặc biệt thỏa hiệp cũng đủ làm vô hiệu nhiều biện pháp kỹ thuật. Vì vậy, cần tiêu chuẩn riêng cho nhân sự giữ khóa mật mã với dữ liệu cấp độ 3, cấp độ 4.
Danh tính điện tử: chìa khóa và nỗi lo truy vết
Dự thảo Luật Định danh và xác thực điện tử gồm 8 chương, 46 điều, lấy ứng dụng VNeID làm trục. Kết quả xác thực là căn cứ xác nhận danh tính trong giao dịch xác thực — chiếc chìa khóa để người dân tin nhau.
Dự thảo còn mở cửa công nhận với nước ngoài: danh tính và kết quả xác thực do cơ quan, tổ chức nước ngoài cấp được xem xét công nhận tại Việt Nam khi đáp ứng tiêu chuẩn kỹ thuật của Việt Nam. Nhưng các đại biểu đòi ranh giới rõ. Đại biểu Phạm Thế Anh (Đoàn Thanh Hóa) hỏi về truy vết tại Điều 31: ai yêu cầu, ai phê duyệt, ai thực hiện.
Buổi chiều: mức phạt cao hơn, cưỡng chế mạnh hơn
Buổi chiều, Quốc Hội chuyển sang dự án Luật Xử lý vi phạm hành chánh (sửa đổi), do Bộ Trưởng Bộ Công An Lương Tam Quang trình bày tờ trình. Dự thảo nâng thời hiệu xử phạt lên 2 năm hoặc 3 năm, và nâng mức phạt tiền tối đa lên 1,5 tỉ đồng với cá nhân, 3 tỉ đồng với tổ chức. Đi cùng là biện pháp cưỡng chế mới: tạm hoãn xuất cảnh, niêm phong cơ sở, ngừng điện, nước, internet, hoặc chặn truy cập bằng kỹ thuật.
Ai được, ai trả giá
Sự đánh đổi nói thẳng ra như vầy. Người dân được điều cần nhứt: một khung rõ để chống rò rỉ dữ liệu và lừa đảo, cùng một danh tính điện tử dùng chung. Doanh nghiệp giữ dữ liệu được luật chơi rõ ràng, nhưng phải trả chi phí tuân thủ thật: phân cấp dữ liệu, thiết kế an toàn từ đầu. Nhà nước có thêm công cụ quản lý, nhưng phải vẽ ranh giới cho rõ.
Kết
Cả ba dự thảo vẫn đang thảo luận, chưa phải luật ban hành. Nhưng hướng đi đã rõ: dữ liệu chia theo rủi ro thật, danh tính điện tử làm chìa khóa chung, xử phạt mạnh hơn nhưng phải có ranh giới. Điều người dân chờ nhứt: cú điện thoại lừa đảo có còn đọc vanh vách số căn cước của người dân hay không.
Nguồn dữ kiện: phiên thảo luận 4/11/2026 tại Kỳ họp thứ 2, Quốc Hội khóa XVI qua Báo Công Thương, Thời báo Ngân hàng, Hà Nội Online, Tạp chí Khoa học và Công nghệ Việt Nam, và Báo Lai Châu (theo Lao Động).
Bài viết tổng hợp và diễn giải theo góc nhìn của trang, dựa trên các dự thảo đang trong vòng thảo luận — chưa phải luật ban hành. Nếu có chi tiết chưa đúng hoặc thông tin mới hơn, xin bạn đọc góp ý ở mục ý kiến bạn đọc để trang sửa lại cho đúng.